

L’email di phishing Webmail Service Update cerca di trasformare quella che sembra una normale miglioramento software in un’opportunità per rubare la password di un’email. Invece di avvertire di un account scaduto o minacciare una sospensione immediata, questa campagna informa i destinatari che una nuova versione del loro servizio webmail è diventata disponibile.
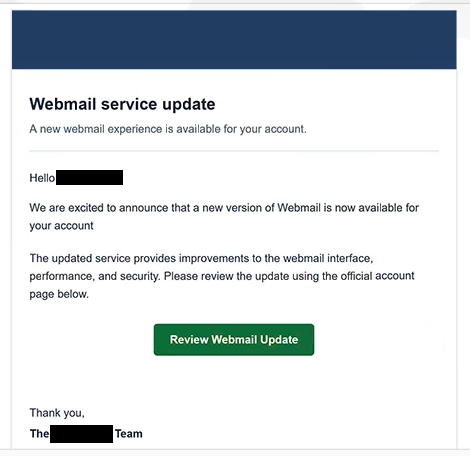
L’email utilizza l’oggetto ” Webmail Service Update for -“. Si rivolge al destinatario e annuncia che un’esperienza webmail aggiornata è pronta per il suo account. Secondo l’email, la nuova versione offre miglioramenti all’interfaccia, alle prestazioni e alla sicurezza.
I destinatari sono invitati a rivedere queste modifiche tramite un pulsante che dice “Consulta aggiornamento Webmail”. L’email descrive questa come una pagina ufficiale dell’account, facendo sembrare l’azione una parte normale dell’aggiornamento di un servizio webmail.
Non c’è un vero aggiornamento della webmail dietro il pulsante. Dopo di esso si apre una pagina di phishing ospitata tramite Google Cloud Storage. Sebbene si tratti di una piattaforma cloud legittima, la pagina posizionata lì è controllata da truffatori e non è un portale ufficiale di account webmail.
Il sito copia l’aspetto di una pagina di login cPanel Webmail. Nella versione analizzata, l’indirizzo email del destinatario sembra essere inserito automaticamente nel campo di accesso. Al visitatore viene quindi chiesto di fornire la password corrispondente.
Inserire una password non attiva una nuova versione webmail. Le informazioni vengono catturate dai truffatori, fornendo loro potenzialmente le credenziali necessarie per accedere all’account email della vittima.
Le credenziali email sono particolarmente preziose perché una casella di posta può contenere conversazioni private e informazioni su altri account. Access può anche permettere ai criminali di richiedere il reset della password per servizi collegati all’indirizzo email compromesso o di impersonarsi come proprietario dell’account quando contattano altre persone.
Né cPanel né Google sono responsabili di questa campagna di phishing. L’interfaccia in stile cPanel viene copiata per far apparire autentica la pagina di accesso, mentre il servizio di archiviazione cloud viene semplicemente usato in modo improprio per ospitare i contenuti fraudolenti.
Se una password è già stata inserita sulla pagina falsa, dovrebbe essere cambiata tramite il servizio email vero il prima possibile. La stessa password dovrebbe essere sostituita anche su qualsiasi altro account in cui è stata riutilizzata.
L’email completa di phishing Webmail Service Update “” è riportata di seguito:
Subject: Webmail service update for -.
–
Webmail service update
A new webmail experience is available for your account.
Hello -,
We are excited to announce that a new version of Webmail is now available for your account -.
The updated service provides improvements to the webmail interface, performance, and security. Please review the update using the official account page below.
[Review Webmail Update]Thank you,
The – Team
This is a service notification regarding your webmail account. For assistance, visit our Support Center.
© 2026 -. All rights reserved.
Come riconoscere l’email di phishing Webmail Service Update “”
Questa truffa è notevole perché il suo approccio è relativamente positivo. Invece di spaventare immediatamente i destinatari con la chiusura dell’account o la perdita di email, annuncia presunti miglioramenti al loro servizio webmail esistente. Le affermazioni su prestazioni migliori, sicurezza e un’interfaccia rinnovata danno ai destinatari un motivo apparentemente innocuo per continuare.
La descrizione generica dell’email del fornitore è un motivo per indagare più a fondo. Discute una nuova versione di “Webmail” senza stabilire un collegamento chiaro con l’azienda che gestisce effettivamente l’account email del destinatario.
Il pulsante “Verifica aggiornamento Webmail” è dove l’inganno diventa più evidente. Un destinatario che si aspetta informazioni su un aggiornamento del servizio viene invece portato su una pagina di accesso ospitata lontano dal suo normale servizio webmail. Il fatto che l’indirizzo email possa già apparire nel modulo può far sembrare la pagina personalizzata, ma non dimostra che il sito sia legittimo.
L’aspetto in stile cPanel non dovrebbe essere usato come prova di autenticità. Interfacce di accesso, loghi, selettori di lingua e altri elementi visivi familiari possono essere riprodotti sulle pagine di phishing. L’indirizzo visualizzato nel browser è più utile per determinare se un modulo di accesso appartiene effettivamente al servizio atteso.
Non è inoltre necessario utilizzare un’email non richiesta per verificare se un servizio di webmail è stato aggiornato. Gli utenti possono aprire indipendentemente la loro solita pagina webmail o il pannello di controllo dell’hosting. Qualsiasi modifica genuina al servizio può essere esaminata da lì senza fornire una password a un sito raggiunto tramite un’email imprevista.