

La truffa ” Recent updates to Microsoft policies ” via email è una campagna di phishing che si spaccia da Microsoft per rubare le credenziali di accesso degli account. L’email di phishing sostiene che le recenti modifiche alle politiche di Microsoft richiedono agli utenti di accedere nuovamente alle loro applicazioni. Presenta la richiesta come una procedura amministrativa di routine necessaria per mantenere un accesso ininterrotto ai servizi Microsoft.
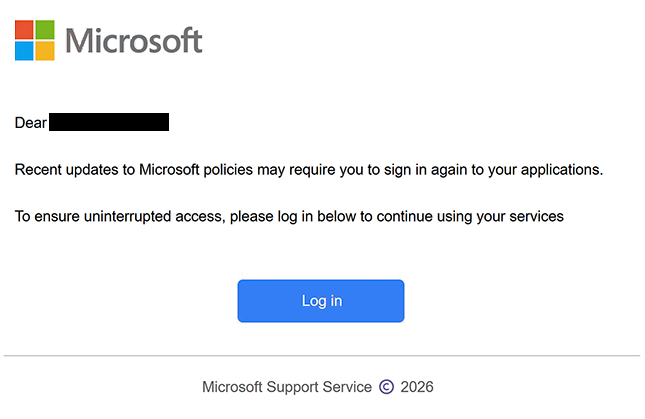
L’email di phishing utilizza l’oggetto “OFFICE365 PASSWORD UPDATE” e si identifica come notifica del Servizio di Supporto Microsoft. Informa i destinatari che le modifiche alle policy potrebbero influire sulle sessioni applicative esistenti e li incoraggia ad autenticarsi nuovamente. Sebbene l’email si riferisca a un aggiornamento della policy, non spiega quali policy siano cambiate o perché gli utenti debbano fornire le proprie credenziali.
Per completare il presupposto processo di verifica, ai destinatari viene chiesto di cliccare su un pulsante etichettato “Accedi.” Il pulsante conduce a un sito di phishing ospitato su cocoonwoodsavoie.com, che non è correlato a Microsoft. Il sito imita l’interfaccia di autenticazione di Microsoft, mostra il logo dell’azienda e richiede un indirizzo email o un numero di telefono per iniziare il processo di accesso.
Il sito web contraffatto è progettato per raccogliere informazioni di accesso piuttosto che per autenticare gli utenti con Microsoft. Le credenziali inviate tramite la pagina di phishing possono essere catturate dai truffatori e potenzialmente utilizzate per accedere ai corrispondenti account Microsoft. L’aspetto familiare dell’interfaccia di accesso aiuta a nascondere il fatto che gli utenti interagiscono con un sito web non autorizzato.
Un account Microsoft compromesso può esporre informazioni sensibili memorizzate tra i servizi connessi. A seconda dell’account e dei suoi permessi, i truffatori possono accedere a email di Outlook, documenti OneDrive, informazioni personali e altre risorse correlate. Potrebbero anche impersonare il proprietario dell’account, tentare di accedere a servizi aggiuntivi o prendere di mira altri account se la stessa password è stata riutilizzata.
L’email completa di phishing Recent updates to Microsoft policies “” è riportata di seguito:
Subject: OFFICE365 PASSWORD UPDATE
Dear –
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Come riconoscere le email di phishing
Le email di phishing che si spacciano per fornitori di software utilizzano frequentemente richieste di verifica degli account, aggiornamenti di sicurezza e modifiche amministrative per incoraggiare i destinatari a divulgare le proprie credenziali. Nella truffa ” Recent updates to Microsoft policies ” email, il principale segnale di allarme è l’affermazione che gli utenti debbano accedere nuovamente a causa di cambiamenti di policy non specificati. L’email non fornisce alcuna spiegazione significativa dell’aggiornamento o del perché richieda l’autenticazione tramite un pulsante incorporato.
L’oggetto “OFFICE365 PASSWORD UPDATE” è un altro dettaglio che vale la pena esaminare. Pur suggerendo un cambiamento legato alla password, il corpo dell’email discute invece delle policy Microsoft e dell’accesso continuo alle applicazioni. Questa incoerenza tra l’oggetto e la richiesta effettiva può indicare che l’email è pensata per attirare l’attenzione piuttosto che per comunicare un aggiornamento legittimo dell’account.
La richiesta di cliccare su un pulsante “Accedi” è particolarmente sospetta perché indirizza i destinatari lontano dai servizi ufficiali di autenticazione di Microsoft. Le email di phishing spesso nascondono destinazioni esterne dietro pulsanti con etichette familiari, rendendo meno evidente che gli utenti vengano inviati a siti web non correlati. Controllare la destinazione effettiva può rivelare se il link appartiene all’organizzazione che presumibilmente invia l’email.
La pagina di accesso Microsoft falsa illustra anche come i siti di phishing possano imitare sistemi di autenticazione legittimi. Mostra un marchio riconoscibile e richiede identificatori di account familiari, inclusi un indirizzo email, un numero di telefono o un nome utente Skype. Tuttavia, queste funzionalità possono essere copiate e la loro presenza non dimostra che il sito sia gestito da Microsoft.
Un altro indicatore è l’uso da parte dell’email del nome “Microsoft Support Service” e di un avviso di copyright per creare un aspetto ufficiale. I nomi delle aziende, i loghi e le firme formali possono essere riprodotti nelle email di phishing senza l’autorizzazione dell’organizzazione. L’indirizzo email completo del mittente e la destinazione dei link incorporati forniscono informazioni più utili rispetto al solo branding.
I destinatari dovrebbero anche essere cauti quando un’email imprevista afferma che l’accesso alle applicazioni potrebbe essere interrotto a meno che non completino una procedura di autenticazione. Questo tipo di avviso crea pressione ad agire, anche quando non è stato identificato alcun problema specifico dell’account. Le notifiche legittime degli account possono essere verificate aprendo il servizio rilevante in modo indipendente invece di seguire un link di accesso non richiesto.