

L’email di phishing We ask you to confirm the email address used for your account “” è una truffa progettata per rubare le credenziali degli account email tramite un processo di verifica falso. Si impersonerà un fornitore di servizi webmail e sostiene che un recente aggiornamento della piattaforma richieda ai destinatari di confermare i propri indirizzi email registrati. Il presunto aggiornamento viene usato come pretesto per indirizzare gli utenti verso un sito di login di phishing.
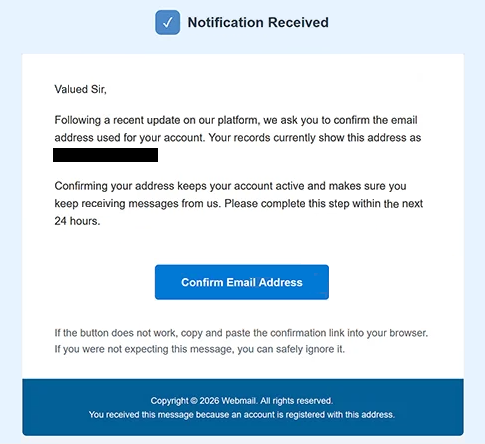
L’email di phishing utilizza l’oggetto “Hai ricevuto la notifica” e informa i destinatari che devono confermare i loro indirizzi email entro 24 ore. Suggerisce che completare la procedura sia necessario per mantenere attivi i loro account e continuare a ricevere email. Tuttavia, la notifica non identifica un aggiornamento specifico della piattaforma né spiega perché gli account esistenti richiedano improvvisamente ulteriori verifiche.
Per completare la presunta conferma, ai destinatari viene chiesto di cliccare su un pulsante etichettato “Conferma indirizzo email.” Il pulsante conduce a un sito di phishing ospitato su un sottodominio pages.dev piuttosto che su un servizio di webmail legittimo. Il sito osservato mostra il logo di Google e il marchio “GMAIL Webmail”, creando l’aspetto di una pagina di autenticazione email familiare.
Il sito di phishing può adattare la propria interfaccia di accesso per corrispondere al provider email del visitatore. Questo permette ai truffatori di prendere di mira gli utenti di diversi servizi email attraverso la stessa campagna. Presentando campi di branding e autenticazione riconoscibili, il sito cerca di convincere i visitatori che inserire le proprie credenziali fa parte di una procedura legittima di verifica dell’account.
Lo scopo reale del sito web è raccogliere indirizzi email e password. Se i destinatari inviano credenziali valide, i truffatori potrebbero tentare di accedere alle loro cassette postali senza autorizzazione. Questo potrebbe esporre corrispondenza privata, allegati, informazioni di contatto e altri dati sensibili memorizzati negli account compromessi.
L’accesso a un account email può anche consentire ulteriori attacchi. I truffatori potrebbero impersonare il proprietario dell’account, inviare email di phishing ai loro contatti o tentare di reimpostare le password di altri servizi associati all’indirizzo compromesso. Le conseguenze dipendono dalle impostazioni di sicurezza dell’account e dal fatto che le credenziali rubate possano essere utilizzate con successo.
L’email di phishing We ask you to confirm the email address used for your account non è una notifica legittima di verifica dell’account. Il suo scopo è ottenere le credenziali di accesso sfruttando le preoccupazioni relative all’accesso agli account e alle interruzioni del servizio email.
L’email completa di phishing We ask you to confirm the email address used for your account “” è riportata di seguito:
Subject: You have received Notification
Notification Received
Valued Sir,
Following a recent update on our platform, we ask you to confirm the email address used for your account. Your records currently show this address as -.
Confirming your address keeps your account active and makes sure you keep receiving messages from us. Please complete this step within the next 24 hours.
[Confirm Email Address]
If the button does not work, copy and paste the confirmation link into your browser. If you were not expecting this message, you can safely ignore it.
Copyright © 2026 Webmail. All rights reserved.
You received this message because an account is registered with this address.
Come riconoscere le email di phishing
L’email di phishing contiene We ask you to confirm the email address used for your account diversi segnali di allarme, incluso il suo insolito saluto, “Signore Prezioso.” La notifica dovrebbe riguardare un account email esistente, ma non identifica il destinatario per nome né specifica quale servizio email sia responsabile della richiesta. Questa mancanza di personalizzazione è sospetta, soprattutto quando l’email afferma di richiedere un’azione specifica per l’account.
Un altro segnale d’allarme è la scadenza di 24 ore. L’email di phishing suggerisce che i destinatari devono confermare rapidamente i loro indirizzi per mantenere l’accesso all’account, creando pressione per agire prima di esaminare la richiesta. Tuttavia, non fornisce una spiegazione chiara dei cambiamenti della piattaforma presumibilmente responsabili del requisito di verifica.
L’oggetto “Hai ricevuto la notifica” è anch’essa insolitamente generica. Non identifica il mittente, il servizio interessato o lo scopo dell’email. Unito alla vaga spiegazione di un aggiornamento della piattaforma, questo rende difficile associare la notifica a un processo legittimo di gestione dell’account.
Il pulsante “Conferma indirizzo email” è particolarmente importante perché indirizza i destinatari verso un sito web non correlato al loro provider di email. Sebbene il pulsante sembri offrire una procedura di verifica di routine, la destinazione richiede le credenziali di accesso. Questa incoerenza tra confermare un indirizzo email e inserire la password dell’account è caratteristica delle email di phishing che rubano le credenziali.
La pagina di accesso contraffatta può sembrare convincente perché riproduce un branding riconoscibile del servizio email. Nell’esempio osservato, il sito web mostra il logo di Google e il testo correlato a Gmail. Tuttavia, loghi familiari e campi di autenticazione possono essere copiati e la loro presenza non dimostra che il sito sia gestito dall’azienda impersonata.
L’email include anche un avviso di copyright che si riferisce a “Webmail” e una spiegazione che la notifica è stata inviata perché il destinatario ha un account registrato. Questi dati amministrativi generici non identificano un’organizzazione legittima né verificano l’identità del mittente.