

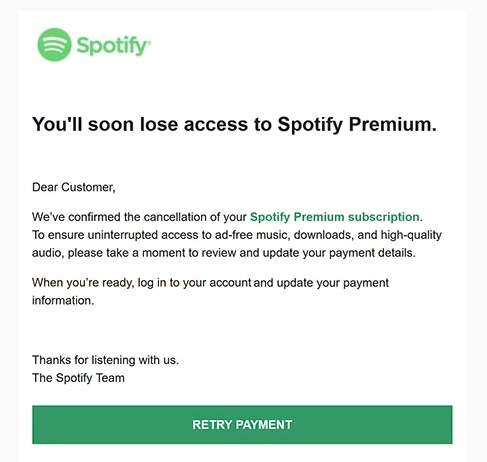
De phishing-e-mail You’ll soon lose access to Spotify Premium maakt deel uit van een oplichterij waarbij Spotify wordt nagedaan om ontvangers te misleiden hun betalingsinformatie via een misleidende website bij te werken. De phishingmail beweert dat er een probleem is met de betalingsgegevens van de ontvanger en waarschuwt dat hun Premium-abonnement kan worden onderbroken tenzij ze actie ondernemen.
De scam gebruikt de mogelijkheid om de toegang tot een betaald abonnement te verliezen om ontvangers aan te moedigen snel te reageren. Door de situatie te presenteren als een routinematig factureringsprobleem, probeert de phishingmail de gevraagde betalingsupdate noodzakelijk te laten lijken. De ontvanger wordt ervan overtuigd dat het volgen van de instructies helpt om het bestaande Spotify Premium-lidmaatschap te behouden.
De phishing-e-mail verwijst naar de ontvanger als “Klant” in plaats van hem bij naam aan te spreken. Deze onpersoonlijke begroeting is een van de waarschuwingssignalen van de oplichting, vooral omdat de e-mail naar verluidt betrekking heeft op een individueel abonnement en de factureringsstatus daarvan. Een generieke begroeting alleen bewijst echter niet dat een e-mail phishing is.
De phishingpoging is gebaseerd op de herkenbare naam van Spotify en de verwachting dat abonnementsdiensten af en toe betalingsupdates vereisen. Het doel is om ontvangers weg te leiden van de legitieme dienst en hen te overtuigen gevoelige informatie te verstrekken onder het mom van het oplossen van een factureringsprobleem.
De phishing-e-mail gebruikt de onderwerpregel “Update Billing Details” en vermeldt dat het Premium-abonnement van de ontvanger al is opgezegd vanwege een betalingsprobleem. Er is een knop “OPNIEUW BETALEN” toegevoegd die leidt naar een valse Spotify-inlogpagina die op 4f70b74c7c.nxcli.io wordt gehost. De pagina imiteert de inloginterface van Spotify en biedt verschillende authenticatieopties, waaronder Google, Facebook, Apple, telefoonnummer en een conventioneel e-mail- en wachtwoordformulier.
Ondanks het uiterlijk is de website geen geautoriseerde Spotify-inlogpagina. Het doel is om inloggegevens van bezoekers vast te leggen, waardoor oplichters controle kunnen krijgen over hun Spotify-accounts, wachtwoorden kunnen wijzigen en kunnen voorkomen dat legitieme eigenaren inloggen. Hergebruikte wachtwoorden kunnen ook niet-gerelateerde accounts in gevaar brengen. De geïdentificeerde phishingpoging richt zich op diefstal van inloggegevens, in plaats van op een bevestigd malware-installatieproces.
De volledige phishing-e-mail You’ll soon lose access to Spotify Premium staat hieronder:
Subject: Update Billing Details
You’ll soon lose access to Spotify Premium.
Dear Customer,
We’ve confirmed the cancellation of your Spotify Premium subscription.
To ensure uninterrupted access to ad-free music, downloads, and high-quality audio, please take a moment to review and update your payment details.When you’re ready, log in to your account and update your payment information.
Thanks for listening with us.
The Spotify Team
[RETRY PAYMENT]
© 2026 Spotify ABSpotify (Pty) Ltd, 2st Floor, Block B, The Boulevard Office Park, Searle Street, Woodstock, Cape Town, 392
Hoe je phishing-e-mails herkent
De phishing-e-mail You’ll soon lose access to Spotify Premium bevat verschillende details die kunnen helpen om het te onderscheiden van een echte abonnementsmelding. Een daarvan is de generieke begroeting, “Beste Klant,” in plaats van de naam van de ontvanger. Hoewel legitieme geautomatiseerde e-mails soms onpersoonlijke begroetingen kunnen gebruiken, is dit een potentieel teken van phishing, vooral wanneer de e-mail beweert te gaan over de facturatiestatus van een specifieke klant.
Een ander waarschuwingssignaal is de combinatie van een claim voor geannuleerd abonnement en een onmiddellijk verzoek om de betalingsinformatie bij te werken. De phishingmail verwijst naar bekende Premium-voordeel, waaronder advertentievrij luisteren, downloads en hoogwaardige audio, om het dreigende verlies van dienst overtuigender te maken. Deze details bewijzen niet dat Spotify daadwerkelijk heeft geprobeerd een betaling te innen of het abonnement van de ontvanger heeft opgezegd.
Het adres van de afzender biedt een andere manier om de misleiding te identificeren. Hoewel de phishingmail de naam van Spotify gebruikt en bedrijfsinformatie bevat, heeft het verzendadres geen verband met de officiële domeinen van Spotify. Ontvangers dienen het volledige afzenderadres te controleren in plaats van te vertrouwen op de weergegeven naam of de branding in de e-mail.
De knop “OPNIEUW BETALEN” is bijzonder veelzeggend omdat deze gebruikers naar een website buiten het legitieme domein van Spotify verwijst. De namaakpagina lijkt sterk op een echt inlogscherm, inclusief bekende authenticatieopties, maar het uiterlijk ervan bewijst geen authenticiteit. Een inlogformulier dat via een onverwachte factuur-e-mail wordt ontvangen, moet worden beoordeeld op het daadwerkelijke websiteadres, niet op het visuele ontwerp.
De phishing-e-mail bevat ook een Spotify-copyrightmelding en een fysiek bedrijfsadres, waardoor het lijkt op een routinematige bedrijfscommunicatie. Dergelijke details kunnen worden gekopieerd in phishing-e-mails en moeten niet worden beschouwd als betrouwbaar bewijs van de identiteit van de afzender.