

L’email di phishing Mail Capacity Guide è una truffa progettata per rubare le credenziali di accesso all’account email. Si presenta come una notifica riguardante lo spazio di archiviazione della casella del destinatario e afferma falsamente che l’account abbia raggiunto il limite di capacità.
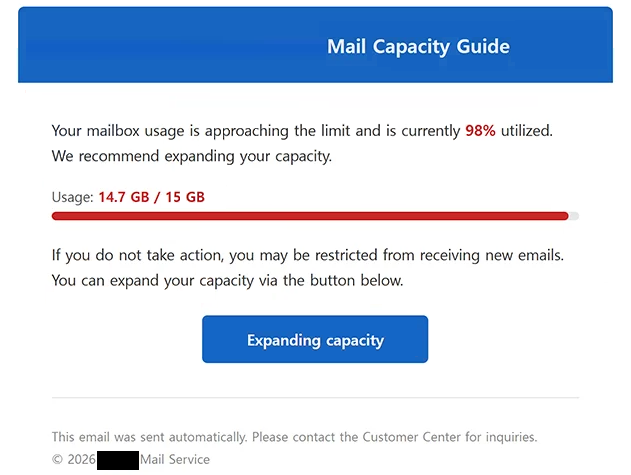
L’email comunica ai destinatari che la loro cassetta è piena e che devono agire per continuare a usarla normalmente. Crea l’impressione che il problema di archiviazione possa interferire con le email in arrivo o in uscita, dando ai destinatari un motivo per rispondere rapidamente.
Per risolvere il problema, ai destinatari viene chiesto di seguire un link fornito nell’email. Il link non conduce a una pagina legittima di gestione dello storage appartenente al provider email del destinatario. Al contrario, apre un sito di phishing progettato per raccogliere le credenziali degli account.
La pagina fraudolenta imita un’interfaccia di login email e chiede ai visitatori di fornire il proprio indirizzo email e password. Le informazioni inserite in questa pagina vengono inviate ai truffatori invece di essere utilizzate per aumentare la capacità della casella di accesso o gestire lo stoccaggio.
Lo scopo dell’email di phishing Mail Capacity Guide è quindi il furto di credenziali. Presentando la richiesta di password come parte di una procedura di archiviazione della casella postale di routine, i truffatori cercano di convincere i destinatari che è necessario accedere tramite la pagina fornita.
Le credenziali email compromesse possono essere particolarmente preziose perché una casella di posta può contenere corrispondenza privata e altre informazioni sensibili. Un account email può anche essere collegato ad altri servizi online e utilizzato per ricevere email con reimpostazione della password.
Se la stessa password viene riutilizzata su più account, ottenerla può creare rischi aggiuntivi. I truffatori possono tentare di usare credenziali rubate per accedere ad altri servizi in cui la vittima ha utilizzato le stesse informazioni di accesso.
I destinatari che hanno già inserito le proprie credenziali sul sito di phishing dovrebbero cambiare la password dell’account email interessato. Anche le password di altri account che utilizzano le stesse credenziali dovrebbero essere cambiate. Abilitare l’autenticazione a due fattori, dove disponibile, può aggiungere un ulteriore livello di protezione contro accessi non autorizzati.
L’email completa di phishing Mail Capacity Guide “” è riportata di seguito:
Subject: Mail box data logger
Mail Capacity Guide
Your mailbox usage is approaching the limit and is currently 98% utilized. We recommend expanding your capacity.
Usage: 14.7 GB / 15 GB
If you do not take action, you may be restricted from receiving new emails. You can expand your capacity via the button below.
[Expanding capacity]
This email was sent automatically. Please contact the Customer Center for inquiries.
© 2026 – Mail Service
Come riconoscere le email di phishing
L’avviso sulla capacità della cassetta postale è un dettaglio importante da esaminare nell’email di phishing Mail Capacity Guide . Le affermazioni impreviste secondo cui un account ha raggiunto il limite di memoria dovrebbero essere verificate direttamente tramite il provider di posta elettronica piuttosto che tramite link inclusi nell’avviso.
I destinatari dovrebbero anche considerare come il problema presunto venga risolto. Una richiesta di inserire una password email dopo aver seguito un link non richiesto è una ragione valida per ispezionare attentamente il sito web prima di fornire qualsiasi informazione.
La destinazione effettiva del link è particolarmente importante. I siti di phishing possono riprodurre moduli di accesso, loghi, colori e altri elementi associati ai servizi email legittimi. Una schermata di accesso familiare non dimostra che il sito sia gestito dal fornitore che afferma di rappresentare.
Il dominio mostrato nella barra degli indirizzi del browser dovrebbe quindi essere controllato prima di inserire le credenziali. Se l’indirizzo non appartiene al fornitore di email legittimo, le informazioni di accesso non devono essere inviate.
Le informazioni del mittente possono offrire un’altra opportunità per rilevare il phishing. Il nome del mittente visualizzato può risultare legittimo, quindi i destinatari dovrebbero esaminare l’intero indirizzo email e il suo dominio invece di fidarsi solo del nome visibile.
Anche lo stoccaggio della cassetta postale può essere controllato indipendentemente. Invece di utilizzare il link fornito nell’email, i destinatari possono aprire la loro normale applicazione di webmail o navigare manualmente sul sito ufficiale del loro fornitore. Qualsiasi vero avviso di archiviazione dovrebbe essere visibile tramite l’interfaccia dell’account legittimo.
Una pressione inaspettata per risolvere immediatamente un problema dell’account dovrebbe anche incoraggiare ulteriori verifiche. Le email di phishing spesso dipendono dal fatto che i destinatari reagiscano a un avviso prima di verificare se la richiesta sottostante sia autentica.
L’email di phishing si Mail Capacity Guide basa su un problema di archiviazione della casella postale inventato per convincere i destinatari a visitare una pagina di login falsa. Il presunto problema di capacità viene usato come motivo per richiedere le credenziali email, ma inserire un indirizzo email e una password sul sito di phishing collegato espone queste informazioni ai truffatori.