

L’email di phishing Webmail: We detected a suspicious login è una truffa di furto di credenziali mascherata da allarme di sicurezza webmail. Sostiene che un nuovo dispositivo abbia recentemente acceduto all’account email del destinatario e lo incoraggia a controllare il presunto accesso se non lo riconosce.
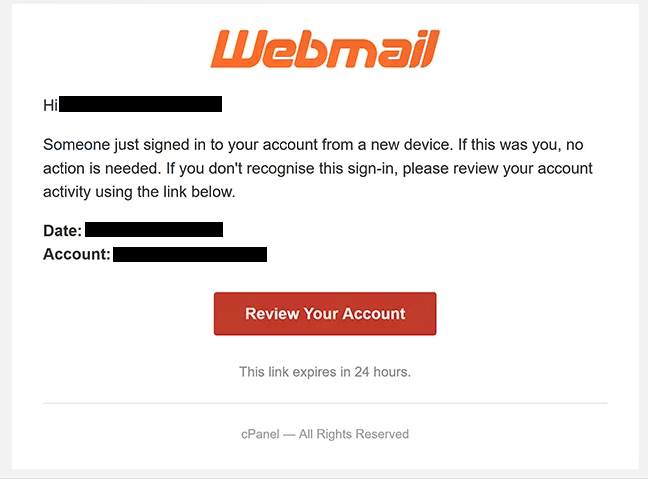
L’email è pensata per creare preoccupazione che qualcuno possa aver ottenuto un accesso non autorizzato alla cassetta della posta del destinatario. Fornisce dettagli sul presunto accesso e informa i destinatari che non è necessaria alcuna azione se riconoscono l’attività. Chi non lo fa è incoraggiato a indagare.
Per esaminare il presunto evento di sicurezza, ai destinatari è stato chiesto di selezionare il pulsante “Esamina il tuo account”. L’email avverte anche che il link fornito scadrà entro 24 ore, aumentando l’urgenza della richiesta.
Il pulsante “Esamina il tuo account” non apre una pagina legittima di gestione dell’account webmail. Indirizza i destinatari a un sito di phishing ospitato su un dominio non correlato. Il sito imita una pagina di login cPanel Webmail e utilizza un branding familiare per far apparire il processo di accesso legittimo.
La pagina falsa chiede ai visitatori di inserire il proprio indirizzo email e password. Qualsiasi credenziali inviata tramite questo modulo viene esposta ai truffatori invece di essere usata per controllare il presunto accesso sospetto.
Le credenziali webmail rubate possono dare ai truffatori accesso non autorizzato alla cassetta postale interessata e alle informazioni in essa memorizzate. Un account email può anche essere collegato ad altri servizi online che utilizzano l’indirizzo per il recupero dell’account.
Chiunque abbia inserito credenziali nella pagina di login falsa dovrebbe cambiare la password email interessata. Se la stessa password viene usata per altri account, dovrebbe essere sostituita anche su quei servizi.
L’avviso di sicurezza nell’email di phishing Webmail: We detected a suspicious login è quindi un’esca artificiale. Il suo scopo è convincere i destinatari a seguire il link fornito e inserire le loro credenziali su una pagina di login web falsa.
L’email completa di phishing Webmail: We detected a suspicious login “” è riportata di seguito:
Subject: Webmail : We detected a suspicious login
Webmail
Hi -,
Someone just signed in to your account from a new device. If this was you, no action is needed. If you don’t recognise this sign-in, please review your account activity using the link below.
Date: –
Account: –[Review Your Account]
This link expires in 24 hours.
cPanel — All Rights Reserved
Come riconoscere le email di phishing
L’avviso inaspettato di nuovo dispositivo è il motivo principale per mettere in discussione l’email di phishing Webmail: We detected a suspicious login . Gli avvisi di sicurezza su login sconosciuti possono incoraggiare una reazione immediata perché i destinatari potrebbero credere che il loro account sia già compromesso.
La scadenza di 24 ore aumenta questa pressione. L’email afferma che il link “Esamina il tuo account” scadrà, incoraggiando i destinatari a indagare rapidamente sul presunto login invece di verificare indipendentemente l’avviso.
La destinazione dietro il pulsante è un indicatore più utile rispetto alla sua formulazione visibile. In questa campagna, selezionare “Esamina il tuo account” porta i destinatari a un dominio non correlato al servizio di webmail legittimo. I link nelle email di sicurezza impreviste dovrebbero quindi essere controllati prima di inserire qualsiasi credenza.
La pagina di accesso contraffatta è un’altra parte dell’inganno. Utilizza il branding cPanel Webmail e chiede un indirizzo email e una password. Un logo familiare o un modulo di accesso realistico, tuttavia, non dimostrano che un sito appartenga al servizio che rappresenta. I siti di phishing possono riprodurre questi elementi visivi.
I destinatari dovrebbero esaminare il dominio visualizzato nella barra degli indirizzi del browser prima di inserire le informazioni di accesso. Se l’indirizzo non appartiene al servizio atteso, le credenziali non devono essere inviate.
Anche l’indirizzo del mittente dovrebbe essere controllato invece di affidarsi esclusivamente al nome del mittente mostrato. Un’email può sembrare provenire da un servizio familiare mentre proviene da un indirizzo non correlato.
Un avviso di accesso sospetto può essere indagato senza utilizzare il pulsante dell’email. I destinatari possono accedere direttamente al loro normale servizio webmail e controllare lì le informazioni disponibili sugli account o sulla sicurezza. Questo impedisce a un’email non richiesta di determinare quale sito web riceve la loro password.