

L’email di phishing ” Email Account Is Marked Dormant ” è una truffa di furto di credenziali costruita attorno allo stato di un account inventato. Comunica ai destinatari che il loro account email è diventato inattivo e deve essere verificato per rimanere attivo.
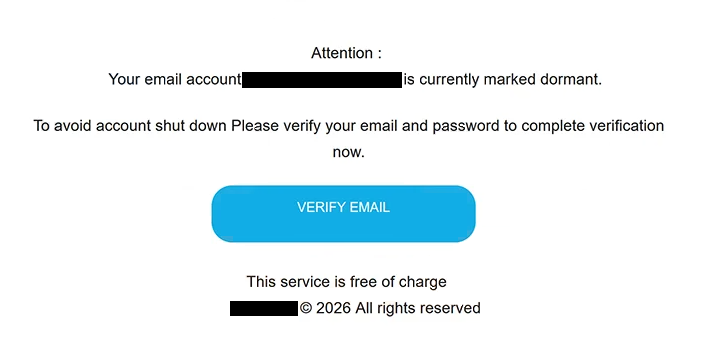
L’email utilizza l’oggetto “Verifica email” e si presenta come un avviso automatico di manutenzione dell’account. Secondo l’avvertimento, l’indirizzo email del destinatario è già stato classificato come inattivo. L’email quindi afferma che sia l’indirizzo che la password devono essere verificati immediatamente per evitare che l’account venga chiuso.
Viene fornito un pulsante “VERIFICA EMAIL” per completare presumibilmente questo processo. L’email afferma anche che il servizio è gratuito, aiutando a inquadrare l’azione richiesta come una procedura amministrativa di routine piuttosto che come qualcosa di potenzialmente sospetto.
Non c’è una verifica autentica dell’account dietro il pulsante. Selezionandolo si apre un sito fraudolento contenente un generico modulo “Accesso Webmail”. Il sito chiede ai visitatori di fornire un indirizzo email e una password.
In molti casi, il campo email è già popolato con l’indirizzo del destinatario. Questa personalizzazione può far sembrare che la pagina abbia recuperato informazioni dalla casella di sicurezza dell’utente. In realtà, l’indirizzo viene passato alla pagina phishing tramite il link.
La password inserita in questa pagina viene catturata dai truffatori. Fornirla non riattiva una cassetta postale dormiente, verifica l’account né impedisce la chiusura dell’account.
La truffa non rappresenta un fornitore legittimo di servizi email. I suoi ampi riferimenti a un account email e il login generico della Webmail permettono alla stessa campagna di prendere di mira gli utenti senza dover impersonare in modo convincente un fornitore specifico.
Le credenziali email compromesse possono esporre informazioni memorizzate nella casella di posta della vittima e potenzialmente dare agli aggressori l’accesso alle email di reset della password per altri servizi. I truffatori possono anche tentare di modificare le impostazioni dell’account o bloccare il legittimo proprietario fuori dalla cassetta della posta.
Chiunque abbia inviato una password tramite la pagina web falsa dovrebbe cambiarla immediatamente tramite il vero provider email. La stessa password dovrebbe essere sostituita anche su altri account dove è stata riutilizzata.
L’email completa di phishing Email Account Is Marked Dormant “” è riportata di seguito:
Subject: Email Verification
Attention :
Your email account – is currently marked dormant.
To avoid account shut down Please verify your email and password to complete verification now.
[VERIFY EMAIL]This service is free of charge
– © 2026 All rights reserved
Come riconoscere l’email di phishing Email Account Is Marked Dormant “”
La richiesta del conto dormiente è la tattica centrale di pressione in questa campagna. Ai destinatari non viene data una spiegazione dettagliata del perché la loro cassetta postale fosse presumibilmente classificata come inattiva. Al contrario, vengono rapidamente avvertiti che la verifica è necessaria per evitare la chiusura.
Questa mancanza di informazioni specifiche per il fornitore è significativa. Un vero avviso di manutenzione dell’account sarebbe normalmente associato al servizio che gestisce la cassetta della posta. L’email di phishing ” Email Account Is Marked Dormant ” si basa su termini generici che possono applicarsi a quasi qualsiasi utente email.
La richiesta di verificare sia l’indirizzo email che la password dovrebbe anche destare sospetti. Il destinatario viene indirizzato verso un pulsante integrato “VERIFICA EMAIL” piuttosto che essere istruito ad accedere alle impostazioni normali dell’account tramite il proprio servizio webmail esistente.
Seguire quel pulsante rivela un’altra incoerenza. Invece di aprire un portale di gestione account riconoscibile, il link conduce a una pagina di login Webmail generica su un sito web non correlato. La capacità del modulo di mostrare l’indirizzo email corretto non rende la pagina legittima.
I destinatari dovrebbero prestare particolare attenzione al dominio visualizzato nel browser. Un sito di phishing può riprodurre elementi di login familiari e inserire automaticamente informazioni tratte da un link, ma non può legittimamente diventare parte di un provider email semplicemente mostrando l’indirizzo dell’utente.
La minaccia di chiusura può anche essere controllata senza interagire con l’email. Gli utenti possono aprire la loro normale applicazione di webmail o accedere manualmente al sito ufficiale del loro fornitore. Se un account richiede davvero una verifica o è stato limitato, le informazioni rilevanti dovrebbero essere disponibili tramite il servizio legittimo.
La formulazione “Questo servizio è gratuito” è un altro dettaglio insolito nel contesto. L’email dovrebbe avvertire di una cassetta postale dormiente, ma rassicura specificamente i destinatari che il processo di verifica non costa nulla. Questo non dimostra che la notifica sia legittima.