

L’email di phishing ” Email Validation Required ” è un tentativo di furto di credenziali presentato come un avviso di sicurezza automatico per la casella di posta. Il suo concetto è semplice: un problema sarebbe stato rilevato nell’account email del destinatario, e la validazione è necessaria per mantenere la casella della posta in funzione normalmente.
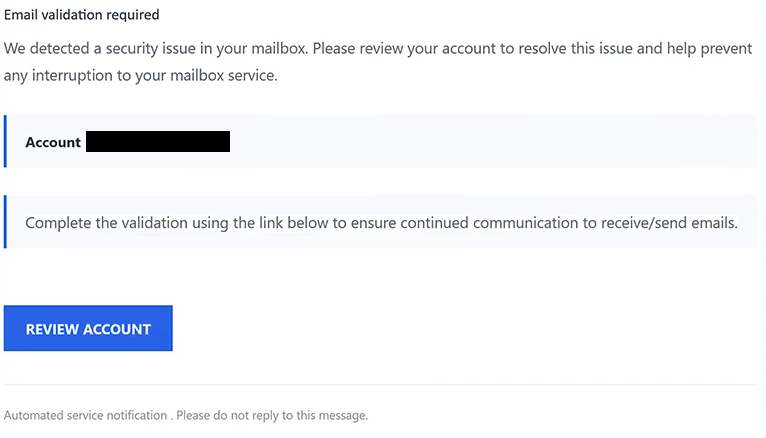
L’email utilizza l’oggetto ” Email Validation Required “. Indica che è stato riscontrato un problema di sicurezza nella cassetta della posta e avverte che il problema potrebbe interferire con la capacità dell’utente di inviare e ricevere email.
Non viene identificato alcun provider di posta elettronica specifico. Invece, la notifica utilizza ampi riferimenti alla cassetta postale e all’account del destinatario, permettendo che la stessa email appaia rilevante a chi utilizza servizi web diversi.
Ai destinatari viene detto di completare una procedura di validazione per garantire la comunicazione continua. L’unico modo offerto per effettuare questo presunto controllo è un pulsante “REVISIONA ACCOUNT” incluso nell’email.
Questo pulsante non apre una vera pagina di sicurezza dell’account. Invia il destinatario a una falsa pagina di login cPanel Webmail ospitata tramite un servizio di archiviazione file esterno. Lo scopo della pagina è ottenere la password per l’account email target.
Il modulo phishing viene personalizzato visualizzando automaticamente l’indirizzo email del destinatario. Poiché l’indirizzo è già inserito, il visitatore deve solo inserire la password associata. Questo può far sembrare che la pagina riconosca già l’account dell’utente.
Inviare la password non convalida la casella della posta né risolve un problema di sicurezza. Le informazioni vengono consegnate ai truffatori dietro la campagna.
L’accesso a un account email può esporre corrispondenza privata e altre informazioni conservate nella cassetta della posta. I truffatori possono anche tentare di reimpostare le password dei servizi collegati all’indirizzo compromesso o utilizzare l’account dirottato per inviare ulteriori email ingannevoli.
Il nome cPanel e l’interfaccia Webmail vengono imitati senza autorizzazione. cPanel non è responsabile per l’email o per la pagina di login falsa.
Chiunque abbia già inserito una password tramite la pagina fraudolenta dovrebbe cambiarla utilizzando il servizio email legittimo. Se quella password viene usata per altri account, anche quelle password dovrebbero essere sostituite. Le sessioni attive e le impostazioni dell’account dovrebbero essere anche riesaminate per eventuali modifiche non autorizzate.
L’email completa di phishing Email Validation Required “” è riportata di seguito:
Subject: Email validation required
Email validation required
We detected a security issue in your mailbox. Please review your account to resolve this issue and help prevent any interruption to your mailbox service.
Account –
Complete the validation using the link below to ensure continued communication to receive/send emails.
[REVIEW ACCOUNT]
Automated service notification . Please do not reply to this message.
Come riconoscere l’email di phishing Email Validation Required “”
Questo tentativo di phishing evita di nominare un fornitore specifico, caratteristica importante della campagna. L’email parla di un “problema di sicurezza” nella casella del destinatario senza spiegare chiaramente quale azienda l’abbia rilevato o quale servizio dovrebbe richiedere una validazione.
Il problema stesso è altrettanto vago. Non vengono forniti dettagli su quale sia effettivamente il problema di sicurezza. Invece, l’email sposta rapidamente l’attenzione sulla possibile conseguenza: interruzione nell’invio e nella ricezione delle email.
Questo crea pressione senza fornire ai destinatari abbastanza informazioni per valutare in modo indipendente il problema presunto. Il pulsante “VERIFICA ACCOUNT” viene quindi presentato come il modo diretto per prevenire l’interruzione.
La destinazione di quel pulsante rivela il vero scopo dell’email. Un avviso generale di sicurezza della casella di uso porta infine a un modulo di login Webmail in stile cPanel che richiede una password. Il fatto che l’indirizzo email del destinatario sia già visualizzato può far sembrare la transizione legittima, ma un indirizzo precompilato non è la prova che il sito appartiene al provider dell’utente.
Anche la posizione di hosting è importante. La pagina di phishing viene collocata su un servizio di archiviazione file esterno invece che su un portale account legittimo appartenente al provider email del destinatario. Il marchio Webmail familiare può essere copiato su una pagina del genere indipendentemente da chi la controlli effettivamente.
Gli utenti che ricevono l’email di phishing Email Validation Required non devono selezionare “REVISIONA ACCOUNT” per verificare se la loro casella di posta ha un problema. Possono aprire la loro normale applicazione di webmail o visitare manualmente la pagina di login legittima del loro fornitore e controllare l’account da lì.