

L’email di phishing ” Incoming Mails Witheld ” è un tentativo di furto di credenziali costruito attorno a un problema di consegna di posta falsa. Informa i destinatari che le email importanti in arrivo sono state bloccate e rimarranno indisponibili finché non verificheranno le impostazioni dell’account.
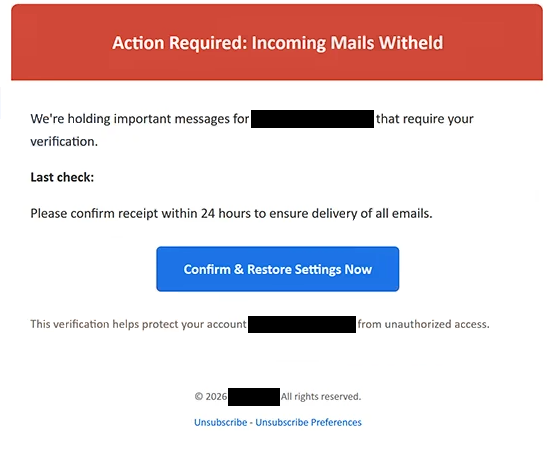
L’email utilizza un oggetto che si riferisce all’azione richiesta e alla consegna della posta. Nel corpo, l’avviso diventa più diretto con l’intitolo “Azione richiesta: Incoming Mails Witheld “. Afferma che le email importanti indirizzate al destinatario sono attualmente trattenute perché è necessaria la verifica.
Per rendere la situazione attuale, l’email fornisce una data e un’ora di “ultimo controllo”. Ai destinatari vengono poi dati 24 ore per confermare la ricezione, con l’implicazione che completare la verifica richiesta permetterà di consegnare tutte le email in sospeso.
Il pulsante fornito dice “Conferma e ripristina le impostazioni ora”. Questa non è una funzione autentica per ripristinare le impostazioni della casella di posta. Successivamente, il destinatario si dirige verso un sito di phishing creato per ottenere le credenziali dell’account email.
Nel caso analizzato, la pagina risultante era progettata per assomigliare a una schermata di login di Gmail. Mostrava il logo di Gmail e aveva già inserito l’indirizzo email del destinatario nel campo pertinente. Al visitatore veniva richiesta una password e veniva fornito un pulsante “Continua”.
L’indirizzo precompilato può far sembrare la pagina collegata alla vera casella della posta dell’utente, ma il sito non è gestito da Google. Le informazioni inserite nel modulo vengono inviate ai truffatori dietro la campagna.
La configurazione del phishing può anche adattarsi a seconda del provider email del destinatario. Pertanto, non tutti i destinatari vedono necessariamente la stessa pagina in stile Gmail. Un utente con un account di un altro fornitore può invece vedere mostrare un’interfaccia di accesso progettata per assomigliare a quel servizio.
L’obiettivo rimane lo stesso indipendentemente dal design del login: ottenere la password associata all’indirizzo email del destinatario. Le affermazioni riguardo alla posta in entrata trattenuta e le impostazioni che richiedono il ripristino vengono semplicemente usate per indirizzare la vittima a quel modulo di credenziali.
Se le credenziali sono già state inviate, la password dell’email interessata dovrebbe essere cambiata immediatamente tramite il fornitore legittimo. Anche le password riutilizzate su altri account dovrebbero essere sostituite e l’account dovrebbe essere controllato per sessioni, dispositivi o modifiche sconosciute.
L’email completa di phishing Incoming Mails Witheld “” è riportata di seguito:
Subject: Action Required for – recipients: Mail Delivery
Action Required: Incoming Mails Witheld
We’re holding important messages for – that require your verification.
Last check:
Please confirm receipt within 24 hours to ensure delivery of all emails.
[Confirm & Restore Settings Now]
This verification helps protect your account – from unauthorized access.
© 2026 -. All rights reserved.
[Unsubscribe] – [Unsubscribe Preferences]
Come riconoscere l’email di phishing Incoming Mails Witheld “”
La principale tattica di pressione in questa campagna è l’affermazione che i messaggi siano già trattenuti. Invece di avvertire di un problema che potrebbe verificarsi in seguito, l’email di phishing Incoming Mails Witheld “” informa i destinatari che le email importanti sono attualmente in attesa e non possono essere consegnate fino a quando non viene effettuata la verifica.
La scadenza di 24 ore aggiunge un ulteriore motivo per agire rapidamente. Chi si aspetta un’email aziendale o personale importante potrebbe essere più incline a selezionare “Conferma e ripristina le impostazioni ora” piuttosto che prima verificare se l’avviso provenisse dal proprio vero provider email.
Anche il timestamp dell'”ultimo controllo” merita attenzione. Una data e un’ora precise possono far sembrare la notifica generata automaticamente da un vero sistema di posta. In questo caso, tuttavia, il dettaglio tecnico accompagna un problema di consegna inventato e non dimostra che il mittente abbia accesso allo stato della cassetta postale del destinatario.
C’è anche una discrepanza tra il problema indicato e l’azione richiesta. L’email afferma che i messaggi sono trattenuti fino a quando le impostazioni non vengono confermate, ma seguendo le istruzioni si trova una pagina che richiede la password dell’account email. Inserire una password su quella pagina non rilascia le email in sospeso.
La pagina di login personalizzata può rendere questa truffa più difficile da identificare a colpo d’occhio. Avere già inserito l’indirizzo del destinatario può suggerire che il sito riconosce l’account. Queste informazioni possono invece essere trasmesse dal link di phishing e usate per rendere la pagina più convincente.
I destinatari dovrebbero prestare attenzione a dove porta effettivamente il pulsante “Conferma e ripristina le impostazioni ora”. Un marchio familiare di Gmail o altro webmail nella pagina di destinazione non è sufficiente per dimostrare l’autenticità. Il dominio dovrebbe appartenere al provider email previsto prima che vengano inserite le credenziali.
Un presunto problema di consegna della posta può essere verificato anche senza utilizzare affatto l’email. Aprire la normale applicazione di webmail o navigare indipendentemente sul sito legittimo del fornitore permette all’utente di controllare direttamente la cassetta della posta.
Il modello distintivo nell’email di phishing Incoming Mails Witheld è la combinazione di messaggi presumibilmente trattenuti, un recente timestamp “ultimo controllo”, una scadenza di verifica di 24 ore e un pulsante “Conferma e ripristina le impostazioni ora”. Questi elementi portano a una pagina di accesso falsa specifica per il fornitore il cui vero scopo è catturare la password dell’email del destinatario.