

L’email di phishing ” Mailbox Usage Alert ” utilizza una casella di posta quasi piena come motivo per chiedere ai destinatari di accedere. Presenta quella che sembra una notifica di archiviazione di routine, ma l’uso segnalato è inventato e l’opzione di gestione dello storage fornita porta a un sito web che ruba credenziali.
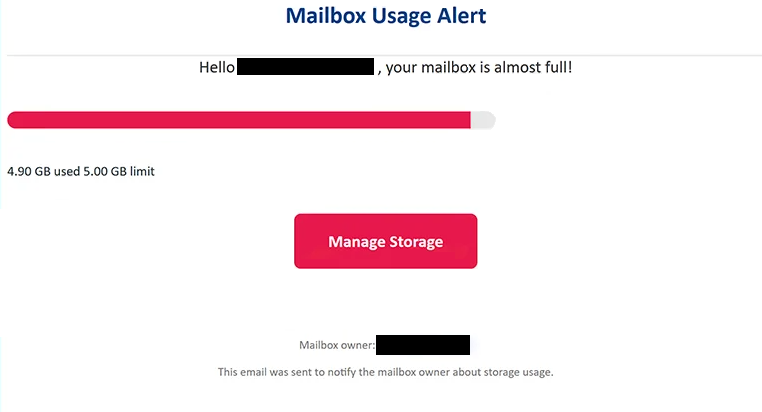
Secondo l’email, il destinatario ha già utilizzato 4,90 GB di una quota di 5,00 GB per la cassetta postale. Con pochissima capacità rimasta, l’avviso dice che la cassetta è quasi piena e incoraggia l’utente a gestire lo spazio disponibile.
Un pulsante “Gestisci archiviazione” è fornito come soluzione apparente. Chi riceve regolarmente grandi allegati o conserva anni di email può trovare plausibile un tale avviso, soprattutto perché l’email fornisce cifre specifiche invece di indicare semplicemente che lo spazio di archiviazione sta per finire.
Il pulsante, tuttavia, non apre una vera pagina di gestione dello storage. Indirizza il destinatario a un sito di phishing progettato per raccogliere le credenziali di accesso alle email.
Questa campagna utilizza una pagina phishing che può determinare il fornitore di email del destinatario dall’indirizzo email e modificarne l’aspetto di conseguenza. Questo permette ai truffatori di mostrare un’interfaccia di accesso più rilevante per chi apre il link, invece di mostrare lo stesso modulo generico a tutti.
Durante l’analisi, il sito presentava un falso “Gmail Secured Portal”. Il modulo di credenziali era stilizzato per assomigliare all’interfaccia di accesso di Google e appariva su uno sfondo progettato per assomigliare alla vera pagina di accesso di Gmail.
Il sito richiede un nome utente e una password. Le informazioni inviate lì vanno ai truffatori piuttosto che al provider email del destinatario. Nessuno spazio di archiviazione della casella postale viene gestito o ampliato completando il processo di accesso falso.
Ottenere una password email può dare ai truffatori accesso a molto più dei semplici messaggi memorizzati. Una casella di posta compromessa può contenere corrispondenza privata e informazioni su altri servizi. Può anche essere collegata ad account che utilizzano l’indirizzo email per recuperare la password.
Chiunque abbia già inserito le credenziali tramite la pagina “Gestione Archiviazione” dovrebbe cambiare immediatamente la password dell’email interessata. La stessa password dovrebbe essere sostituita ovunque sia stata riutilizzata. È inoltre opportuno rivedere l’attività recente degli account e le sessioni sconosciute dopo che le credenziali sono state esposte.
L’email completa di phishing Mailbox Usage Alert “” è riportata di seguito:
Subject: Alert: Mailbox Usage Warning – –
Mailbox Usage Alert
Hello – , your mailbox is almost full!
4.90 GB used 5.00 GB limit
[Manage Storage]Mailbox owner: –
This email was sent to notify the mailbox owner about storage usage.
Come identificare l’email di phishing Mailbox Usage Alert
Le cifre sull’archiviazione sono uno degli elementi che rendono convincente questo tentativo di phishing. L’email non utilizza un avviso approssimativo come “la tua casella della posta è piena al 90%”. Invece, afferma che sono stati consumati 4,90 GB da un limite di 5,00 GB. Numeri precisi possono dare l’impressione che la notifica sia stata generata da dati reali dell’account, ma in questo caso fanno parte dell’inganno.
L’oggetto inquadra anche l’email come un semplice avviso di casella postale piuttosto che come un’emergenza di sicurezza evidente. Questo approccio può incoraggiare i destinatari a considerare “Gestire l’archiviazione” come una funzione ordinaria di gestione del conto.
Ciò che accade dopo aver selezionato quel pulsante è più rivelatore. La gestione dello spazio di archiviazione dovrebbe portare gli utenti alle impostazioni associate al loro vero servizio di email. Invece, questa campagna li indirizza su un altro sito di phishing e cerca di ottenere le loro credenziali di accesso.
La capacità della pagina di imitare il provider del destinatario può ulteriormente oscurare la truffa. Un utente Gmail può incontrare un branding in stile Google, mentre la configurazione di phishing è in grado di determinare il servizio email dall’indirizzo fornito. Vedere il branding del provider previsto dopo aver seguito il link non dimostra quindi che la pagina sia autentica.
Il dominio nella barra degli indirizzi del browser è un dettaglio più utile da esaminare. Un logo, uno sfondo o un modulo di accesso familiare possono essere copiati, mentre un sito phishing rimane ospitato al di fuori dell’infrastruttura del fornitore legittimo.
I destinatari possono anche verificare un avviso di archiviazione senza usare “Gestisci archiviazione”. Aprendo l’applicazione email normale o accedendo manualmente al sito web del fornitore gli utenti possono controllare la capacità effettiva della casella di posta dalle impostazioni dell’account. Se la casella è davvero vicina al limite, quell’informazione dovrebbe essere disponibile lì.