

L’email di phishing IMAP Sync Failure maschera il furto di credenziali come un problema tecnico legato alla posta in arrivo. Invece di presentare una richiesta generica di verifica dell’account, l’email imita un rapporto diagnostico automatico e sostiene che un errore di autenticazione ha interrotto il server di posta del destinatario.
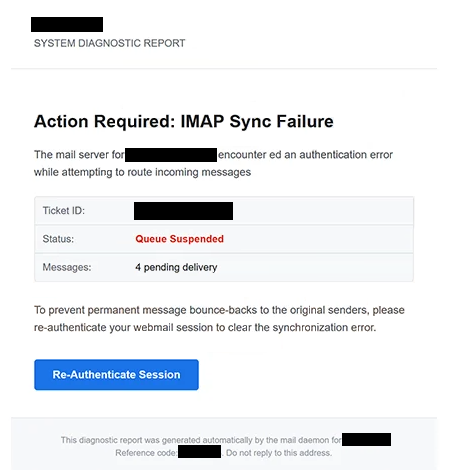
Secondo l’email, il server di posta del destinatario ha riscontrato un errore di autenticazione mentre tentava di instradare i messaggi in arrivo. La conseguenza presunta è una coda di messaggi sospesa, con quattro email attualmente in attesa di consegna.
Ulteriori informazioni di aspetto tecnico sono incluse per supportare l’avviso. L’email fornisce l’ID del ticket, mostra lo stato come “Coda sospesa” e indica che quattro messaggi sono in attesa. Include anche un codice di riferimento e afferma che il rapporto diagnostico è stato generato automaticamente da un daemon di posta.
I destinatari sono avvertiti che le email in sospeso potrebbero tornare permanentemente ai mittenti originali se il problema di sincronizzazione non viene risolto. Per presumibilmente cancellare l’errore, viene istruito loro a riautenticare la loro sessione webmail utilizzando un pulsante “Re-autentica sessione”.
Non c’è una vera riparazione IMAP dietro questo pulsante. Cliccandoci aprirono una pagina di login webmail falsa invece di un servizio di amministrazione di server postale legittimo.
La pagina di phishing copia l’aspetto di una schermata di login cPanel Webmail. Un dettaglio che può rendere la pagina particolarmente convincente è che l’indirizzo email della vittima è già visualizzato nel modulo. Queste informazioni vengono prese dal link di phishing invece che recuperate da un sistema di account legittimo.
È necessario inserire solo la password. Una volta inviata, viene fornita ai truffatori che gestiscono la pagina di phishing. L’azione non ripristina la sincronizzazione IMAP, non rilascia quattro email in sospeso né libera una coda di posta sospesa.
Con credenziali email valide, i truffatori potrebbero essere in grado di accedere alla corrispondenza privata e ad altre informazioni conservate nell’account. Una casella di posta compromessa può anche essere usata per richiedere il reset della password per altri servizi o per inviare email ingannevoli spacciandosi per il proprietario dell’account.
cPanel non è associato all’email di phishing IMAP Sync Failure . La sua interfaccia Webmail viene semplicemente copiata per far sembrare la richiesta di credenziali legittima.
L’email completa di phishing IMAP Sync Failure “” è riportata di seguito:
Subject: [-] : Please Confirm To Continue.
–
System Diagnostic Report
Action Required: IMAP Sync FailureThe mail server for – encounter ed an authentication error while attempting to route incoming messages
Ticket ID: –
Status: Queue Suspended
Messages: 4 pending deliveryTo prevent permanent message bounce-backs to the original senders, please re-authenticate your webmail session to clear the synchronization error.
[Re-Authenticate Session]This diagnostic report was generated automatically by the mail daemon for -.
Reference code: -. Do not reply to this address.
Come riconoscere l’email di phishing IMAP Sync Failure “”
Ciò che distingue questa campagna è il suo tentativo di assomigliare a un report tecnico generato dal server. Termini come ” IMAP Sync Failure “, “errore di autenticazione”, “Coda sospesa” e “daemon di posta” creano l’impressione che l’avviso derivi dall’infrastruttura che gestisce l’email del destinatario.
I quattro messaggi in sospeso aggiungono un ulteriore livello di pressione. Ai destinatari non viene semplicemente detto che la sincronizzazione è fallita. Si fa credere loro che le vere email in arrivo siano già interessate e che presto possano essere restituite ai loro mittenti.
Anche il ticket e i numeri di riferimento possono rendere la notifica più formale. Il codice di riferimento aggiuntivo sembra identificativo prodotto da un sistema di supporto o diagnostica automatizzato, ma questi dettagli non dimostrano che l’email abbia accesso al vero server di posta del destinatario.
La soluzione richiesta è più rivelatrice. L’email afferma che un problema di autenticazione IMAP ha sospeso la posta in arrivo, quindi indirizza il destinatario a “Riautenticare la sessione” tramite un pulsante incorporato. Seguire questa istruzione si ottiene una pagina web separata che chiede la password della cassetta postale.
L’indirizzo email precompilato sulla pagina web falsa di cPanel può ridurre ulteriormente i sospetti. Vedere l’indirizzo corretto può dare l’impressione che la pagina abbia riconosciuto l’account dell’utente. In realtà, l’indirizzo viene passato alla pagina di phishing tramite il link stesso.
I destinatari che incontrano tale avviso possono controllare la propria casella di posta in modo indipendente. Se la posta in arrivo o l’accesso IMAP presenta davvero un problema, gli utenti possono accedere tramite il loro normale indirizzo webmail o il pannello di controllo dell’hosting invece di usare un link di riautenticazione da un’email imprevista.
Chiunque abbia già fornito una password tramite la pagina falsa dovrebbe cambiarla prontamente tramite il servizio email legittimo. Anche altri account con la stessa password dovrebbero essere protetti, e la cassetta compromessa dovrebbe essere controllata per sessioni sconosciute, regole di inoltro o altre modifiche non autorizzate.